国家サイバー統括室(NCO)は2026年10月9日、不正アクセスによる情報漏洩が相次いでいることを受け、大量の個人情報や機微な情報を扱う事業者などに向けて注意喚起を公表した。たもの。パッチの迅速な適用や多要素認証の導入などを促すとともに、委託先や再委託先の管理状況も継続的に確認するよう求めている。
今回の注意喚起は、Webシステムの脆弱性の悪用やサプライチェーンを通じた侵害、データ管理の不備などにより、個人情報を含むデータが盗まれる事案が複数確認されたことを踏まえたものだ。漏洩時の被害拡大を抑えるため、委託先に提供する情報を必要最小限にとどめるほか、利用目的を終えた情報の速やかな削除などを促している。
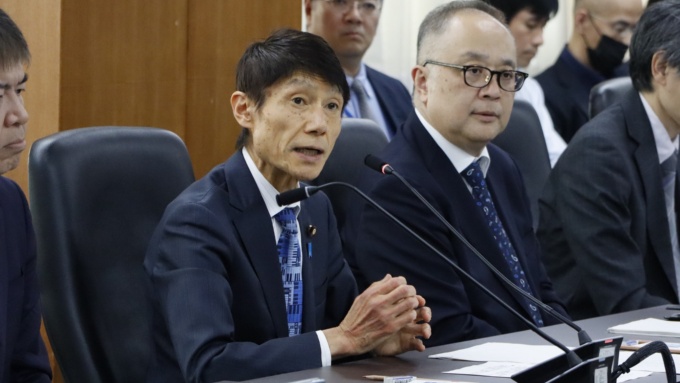
2026年10月8日の「不正アクセスによる漏えい等の事案を踏まえた関係省庁会議」で発言する古川俊治サイバー安全保障担当相
(写真:日経クロステック)
[画像のクリックで拡大表示]
公表に先立つ10月8日、NCOは「不正アクセスによる漏えい等の事案を踏まえた関係省庁会議」を開催した。会議には全府省庁や外局など29組織が参加。出席した古川俊治サイバー安全保障担当相は「大変危急の状況となっている。政府一丸となって対処を進める必要がある」と述べた。
関連記事 いえらぶGROUP、顧客情報流出か インフォスティーラー起点の不正アクセス 国の機関の業務環境GSSに不正侵入、職員の氏名など24万6000件漏洩の恐れ ブロードバンドタワーのクラウド基盤に不正アクセス、既知の脆弱性を突く この記事の目次へ戻る