
厚生労働省は来年度、医療機関のサイバーセキュリティの大幅な強化を進める方針だ。不正アクセスや身代金要求型コンピュータウイルス「ランサムウェア」攻撃の脅威は、GMOインターネットグループなどの民間企業だけでなく医療機関にも及んでおり、安定的な医療の提供体制を維持する上で、対策強化が不可欠と判断した。
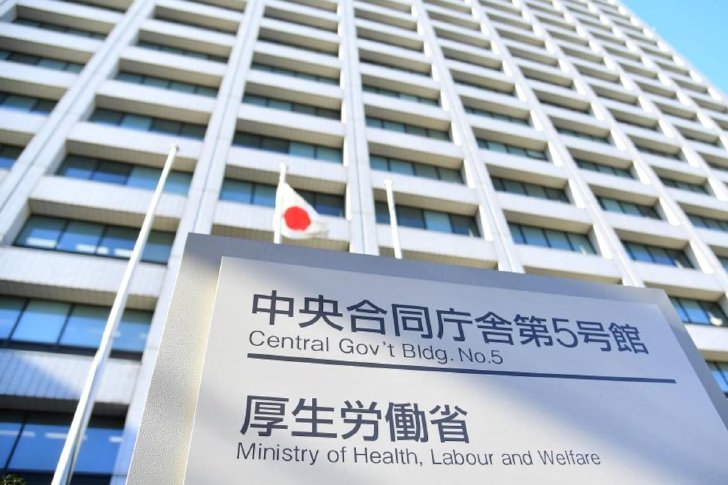 厚生労働省=東京・霞が関
厚労省は2027年度予算の概算要求で、医療機関のサイバーセキュリティ強化事業費として、137億円を計上した。26年度当初予算は1億円だった。
病院がランサム攻撃を受けると、電子カルテが使用できなくなるなどして、長期にわたって診療に影響が出る恐れがある。しかし、同省などの調査では、多くの病院で、外部ネットワークとの接続点(保守用VPN装置)が多数存在し管理・監視が困難になっていることや、サイバーセキュリティの専門人材がいない実情が判明した。
2月に患者や職員ら約13万人の個人情報の漏えいが確認された日本医科大学武蔵小杉病院(川崎市)のケースをはじめ、病院を対象としたランサム攻撃の経路も、脆弱(ぜいじゃく)性が放置された接続点だった。
これらを踏まえ厚労省は来年度の事業で、人材、体制、システムの側面から総合的に医療機関の対策強化を支援する。
具体的には外部接続点の集約を通じた管理・監視の効率化や、独立行政法人情報処理推進機構(IPA)が作成するリストを通じた専門人材の活用、サイバーセキュリティ事案が発生した際の初動対応などを支援する。
copyright (c) Sankei Digital All rights reserved.


関連記事
SpecialPR
本日の新着記事
アクセスランキング
ITmedia NEWS SNS
 @itmedia_newsをフォロー
インフォメーション
注目情報をチェック
ITmediaNEWSをフォロー
あなたにおすすめの記事PR