いわさです。
Route 53 Resolver DNS Firewall は、VPC 内からの外向きの DNS クエリをドメインリストで許可・ブロックできる機能です。
https://dev.classmethod.jp/articles/amazon-route-53-resolver-dns-firewall/
先日のアップデートでこの DNS Firewall のコンソールに「分析」タブが追加されました。
https://aws.amazon.com/about-aws/whats-new/2026/10/route-53-dns-analytics-insights/
従来からログを使った分析は出来ていたのですが、より簡単に分析ができるようになったのかもしれません。
今回こちらを確認してみたので紹介します。
実際に確認してみる
まず DNS Firewall の設定をしていきます。ここは今までどおりなので細かい手順は割愛します。
ブロック対象の適当なドメインをいくつか登録しました。
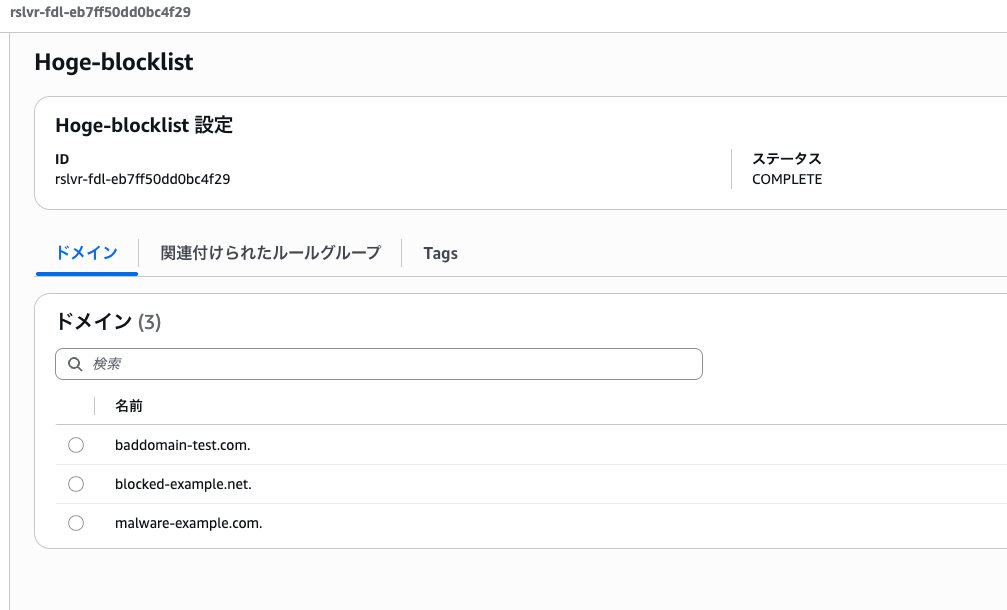
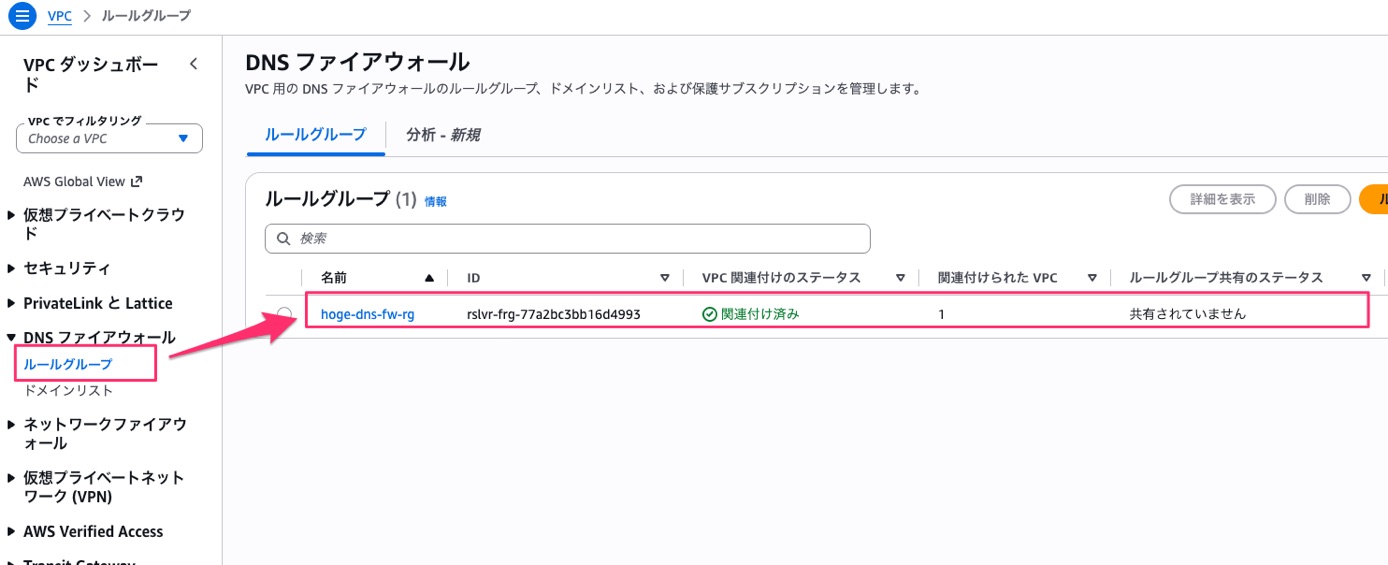
上記ドメインリストを BLOCK アクションのルールにして、ルールグループにまとめて VPC に関連付けました。
次に、DNS Firewall が処理したクエリをログに残すため、Resolver クエリログの設定で出力先に CloudWatch Logs のロググループを指定しました。
では関連付けた VPC 内に適当な EC2 インスタンスを作成し、そこから名前解決をいくつかしてみます。
ブロック対象のドメインは名前解決に失敗し、ブロックされていないドメインは普通に解決される状態になっていました。まぁここは従来どおりの挙動です。
ロググループにはブロックされたクエリが記録されています。
{"query_name":"malware-example.com.","firewall_rule_action":"BLOCK", ... }
firewall_rule_action が BLOCK になっていますね。
分析タブを見てみる
ではここからアップデートの確認です。
DNS Firewall コンソールに追加された分析タブがこちらです。
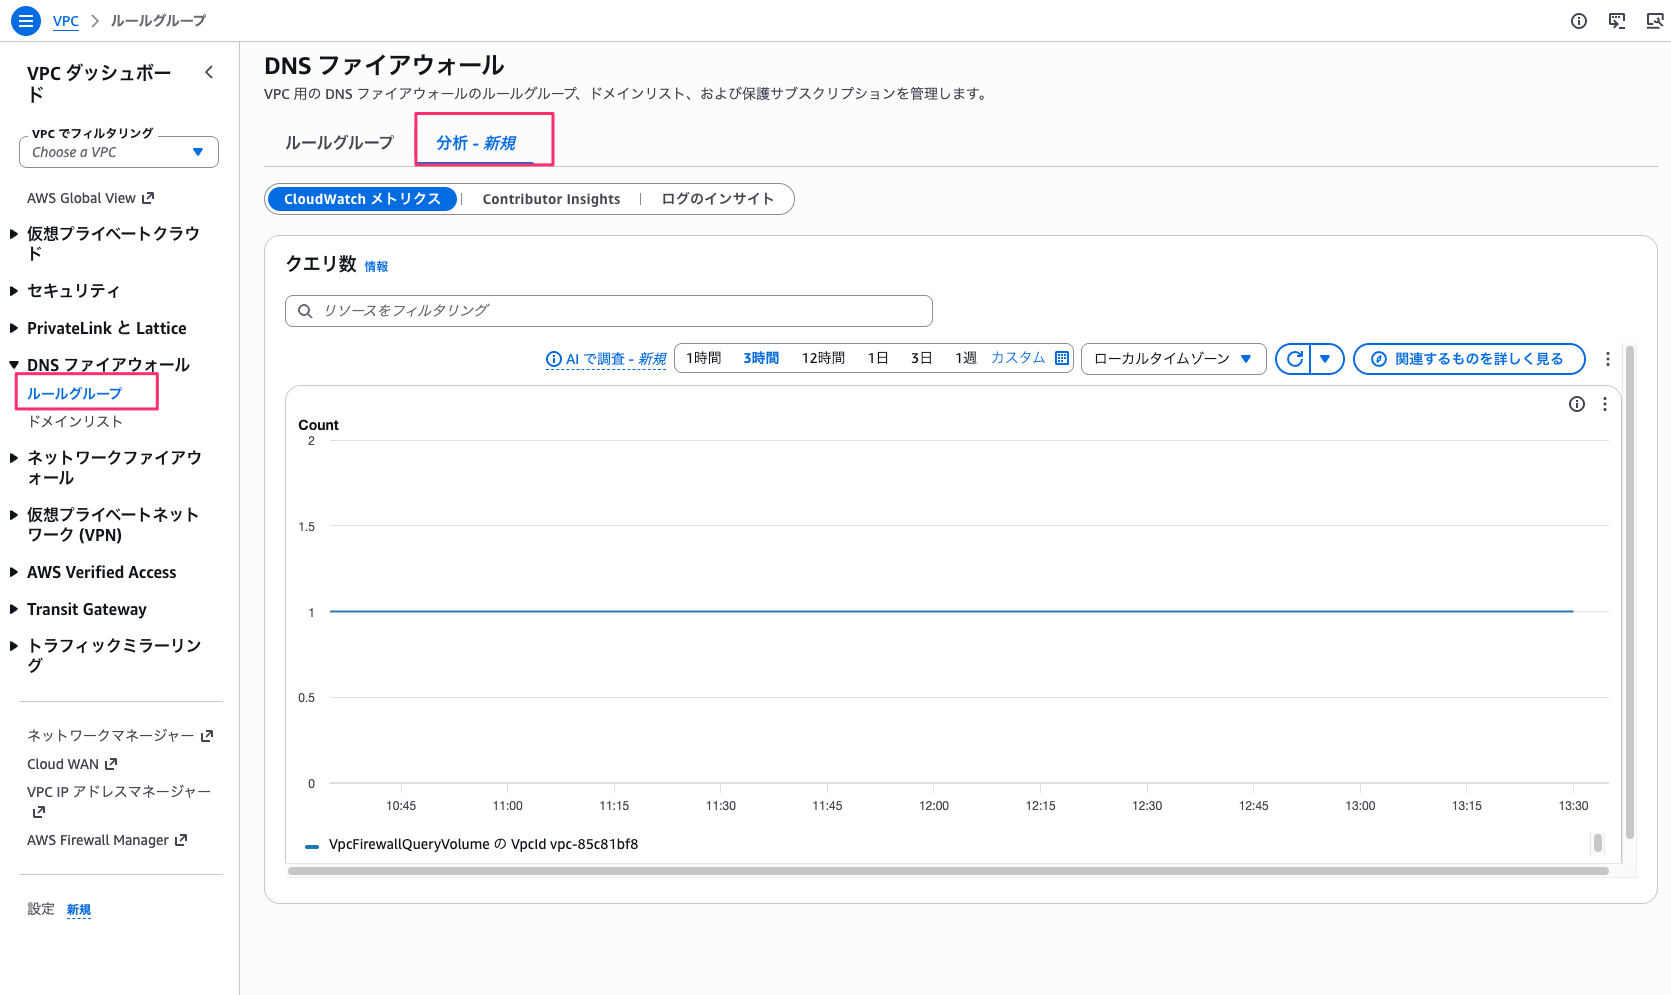
分析タブの中でさらに「CloudWatch メトリクス」「Contributor Insights」「ログのインサイト」に分かれています。
今までこれらの個別の機能に遷移してメトリクスやログを見つけて分析する必要があったのですが、今回のアップデートでこの画面でこのままできるようになったということみたいですね。まぁこれだけではある。
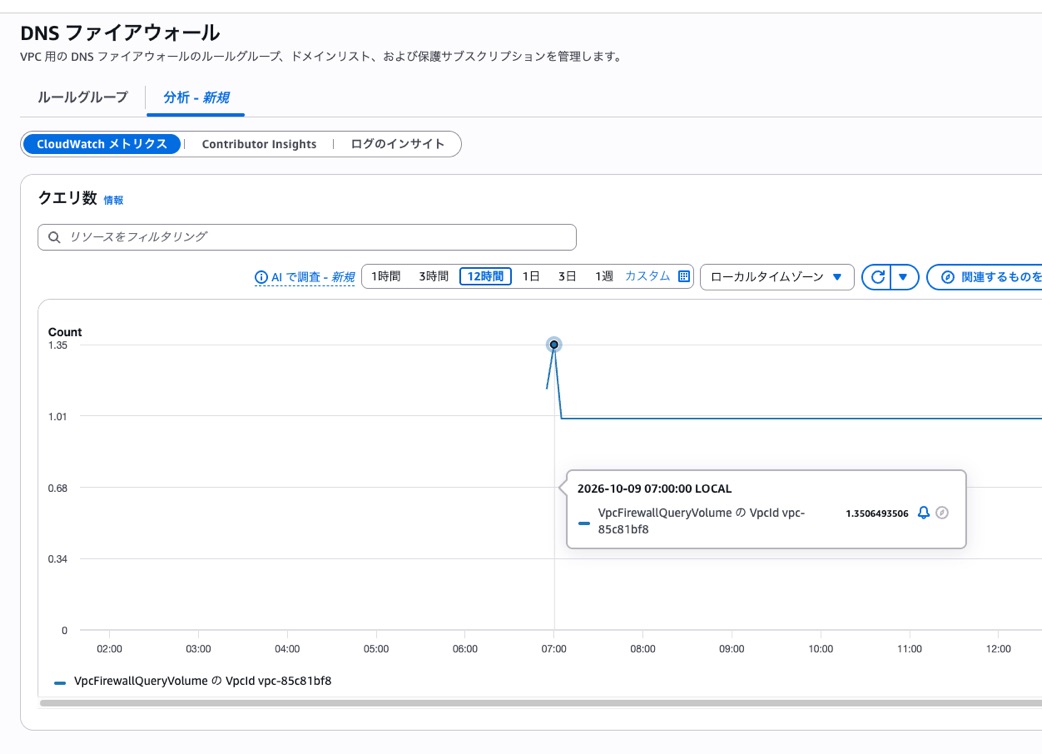
CloudWatch メトリクスを試しに見てみましょう。
VPC 単位の DNS Firewall クエリ数(VpcFirewallQueryVolume)がそのまま表示されてます。
Contributor Insigths なども確認してみたのですが出力が確認できませんでした。なんか設定に失敗したのかもしれん。
さいごに
本日は Route 53 Global Resolver DNS Firewall に追加された分析タブを確認してみました。
DNS Firewall を見ている画面からそのまま、クエリ数のメトリクスや、ブロッククエリの分析・アラームへ辿れるようになっています。
この機能だけじゃないですけど、メトリクスなどの分析で CloudWatch 画面までいかなきゃいけないやつ、確かにたまにあって不便な時ありますよね。小さいけど嬉しいのかもしれない。